Domain versionskontrollsystem.de kaufen?
Wir ziehen mit dem Projekt
versionskontrollsystem.de um.
Sind Sie am Kauf der Domain
versionskontrollsystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain versionskontrollsystem.de kaufen?
Wie erkenne ich Sicherheitslücken im Code sicher?
Um Sicherheitslücken im Code sicher zu erkennen, sollten verschiedene Ansätze verwendet werden. Dazu gehört eine gründliche Überprüfung des Codes auf bekannte Schwachstellen und Best Practices für sichere Programmierung. Zudem können automatisierte Tools wie statische Code-Analysewerkzeuge und Penetrationstests eingesetzt werden, um potenzielle Schwachstellen zu identifizieren. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und auf dem neuesten Stand zu bleiben, was aktuelle Sicherheitsbedrohungen und -lösungen betrifft. **
Wie kann man Sicherheitslücken im System verhindern, um das Einschleusen schädlicher Software zu verhindern?
1. Regelmäßige Updates und Patches installieren, um bekannte Sicherheitslücken zu schließen. 2. Verwendung von Antiviren- und Antimalware-Programmen, um schädliche Software zu erkennen und zu entfernen. 3. Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken, um das Risiko von Sicherheitslücken zu minimieren. **

Ähnliche Suchbegriffe für Sicherheitslücken
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
Siemens 6GK8781-1DC02-0AK1 SINEC NMS V4.0 Monitoring XS 1Y . Netzwerkmanagement Software zur Verwaltung industrieller Software inkl. Monitoring undSINEC NMS V4.0 Monitoring XS 1Y . Netzwerkmanagement Software zur Verwaltung industrieller Software inkl. Monitoring und Diganose Funktionalität für bis zu 100 IP-Geräte. Subscription Lizenz, Laufzeit 12 Monate mit automatischer Verlängerung. Auslieferung über OSD. Siemens empfiehlt ausdrücklich, ausschließlich die aktuellen Produktversionen zu verwenden.3079,32 €*Versand: 13,26 €Sichere Weiterleitung zum Anbieter
-
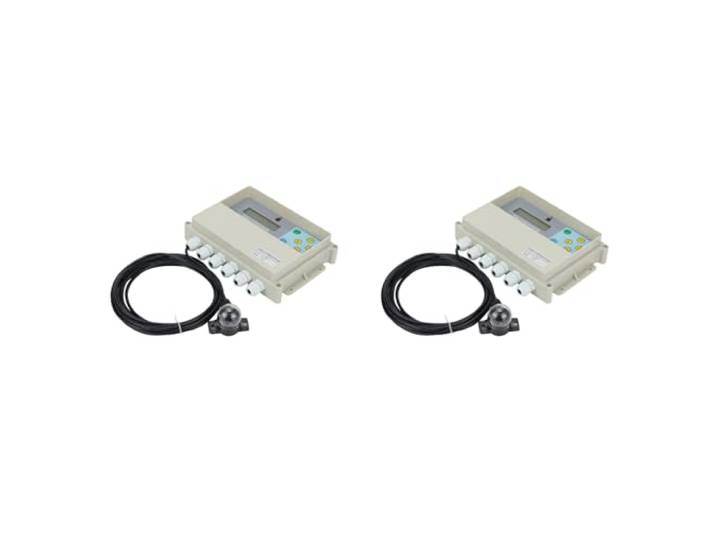
PAGJHRFJG 2X Dual Solar Tracker Controller Sun Tracker Automatische Tracking-Controller-System-Plattform-TrackingPAGJHRFJG 2X Dual Solar Tracker Controller Sun Tracker Automatische Tracking-Controller-System-Plattform-Tracking. Farbe: Material: Kunststoff Farbe:Weiß180,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
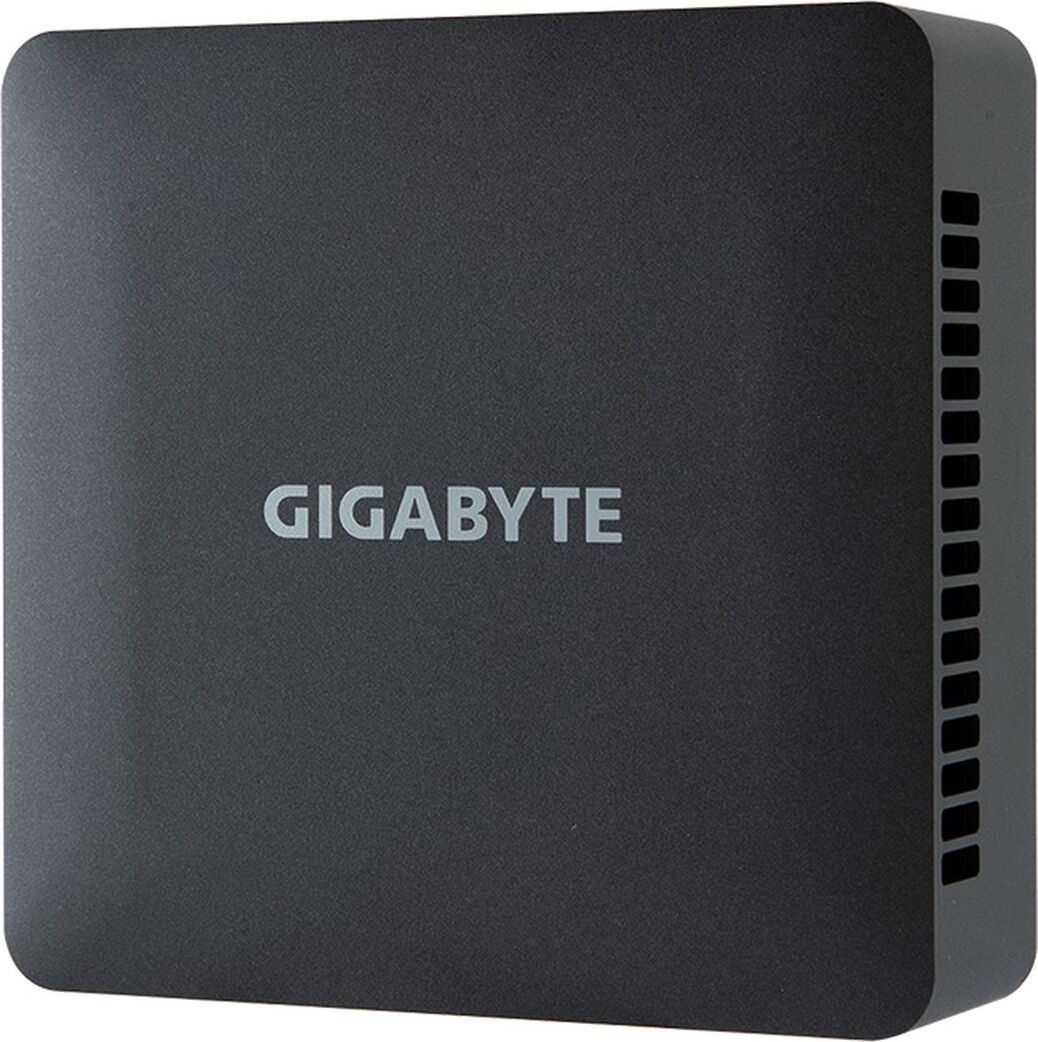
Gigabyte BRIX s GB-BRi5H-1335 (Revision 1.0) - Barebone-SystemAllgemeinTypPC-BareboneFormfaktor des ProduktesUltra Compact PC KitProzessor / ChipsatzCPUIntel Core i5 (13. Gen.) 1335UMax. Turbo-Taktfrequenz4.6 GHzAnz. der Kerne10 KerneProzessoranzahl1Max. Prozessoranzahl1Wichtigste ProzessormerkmaleIntel Smart CacheCache-SpeicherInstallierte Größe12 MBCache pro Prozessor12 MBRAMInstallierte Anzahl0 GB (installiert) / 64 GB (Max)TechnologieDDR4 SDRAMFormfaktorSO DIMM 260-PINSteckplatz2 (Gesamt) / 2 (frei)FestplattenlaufwerkTypKeine HDDMassenspeicher-ControllerTypSATAController SchnittstellentypSATA 6Gb/sAnzahl Kanäle1Optischer SpeicherTypKein optisches LaufwerkMonitorMonitortypKeiner.Grafik-ControllerGrafikprozessorIntel Iris Xe GrafikkarteAudioausgangSoundmodusStereoKompatibilitätHigh-Definition-AudioNetzwerkEthernet-ControllerIntel I226-VWireless LAN unterstütztJaWireless NICIntel Wi-Fi 6 AX 203Data Link ProtocolEthernet, Fast Ethernet, Gigabit Ethernet, IEEE 802.11b, IEEE 802.11a, IEEE 802.11g, IEEE 802.11n, IEEE 802.11ac, 2.5 Gigabit Ethernet,522,14 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
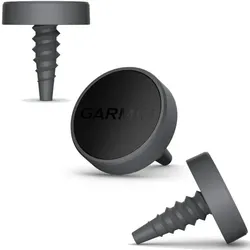
Garmin Approach CT10 GPS Tracking- und Analyse-SystemGarmin Approach CT10 ist ein automatisches Golfschlag-Analyse-System mit dem Sie Ihr Golfspiel analysieren und verbessern können. Mit den Sensoren, die ganz einfach auf dem Griff des Schlägers befestigt werden, kann eine komplette Golfrunde aufgezeichnet und analysiert werden. Alle Schläge vom Drive über Chip und Pitch bis hin zum Putt werden erfasst. Erhältlich als Starterset mit 3 Sensoren und als vollständiger Satz mit 14 Sensoren. Inhalt Einsteiger-Set: 3 Sensoren Schnellanleitung Features Installierter Sensor speichert automatisch jeden Schlag auf allen Schlägern - sogar Putts und Chip-SchlägeWird mit kompatiblen Garmin-Golfuhren gekoppelt, um jeden Schlag automatisch zu speichern, darunter die Standorte der Schläge, die Schlagweite und den genutzten Schlägertyp, ohne dass zusätzliche Schritte erforderlich sindErfasst Daten von allen Schlägen und Schlägern, um Strokes Gained Analysen im Stil der PGA für PROs vorzunehmenStatistiken für jeden Schläger, an dem ein Sensor befestigt ist, werden auf der kompatiblen Garmin-Golfuhr angezeigt, nachdem der Schläger aus der Tasche geholt wurdeAnzeige der gewöhnlichen Schlagweite für jeden Schläger und von Statistiken, wie genau das Fairway oder Grün getroffen wirdDank der Funktion zum automatischen Ein- und Ausschalten hält die Batterie bis zu 4 Jahre Abmessungen, Gewicht und Leistung Größe (ohne Schraube): 27 x 13 mm Gewicht (1 Sensor): 9 g Batterie: Auswechselbare CR2032-Batterien (im Lieferumfang enthalten) Akkulaufzeit: Bis zu 4 Jahre Wasserdichtigkeit: IPX7 Zusätzliches Kopplung mit kompatibler Garmin-Uhr: Ja; Hier finden Sie eine Liste der kompatiblen Geräte Kompatibel mit Garmin Golf-App: Ja; Hier finden Sie die App zum Herunterladen Garmin Approach® CT10 - und die kostenlose Garmin Golf App: Kenne deine Golfschläger Angaben zum Hersteller: Garmin Ltd. 1200 E. 151st St, Olathe, KS 66062, USA Verantwortlich in der EU: Garmin Ltd. Unit 5, The Quadrant, Abingdon Science Park, Abingdon, OX14 5QP79,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sicherstellen, dass der Code einer Software auf potenzielle Fehler und Sicherheitslücken überprüft wurde?
Man kann den Code einer Software durch automatisierte Tests wie Unit-Tests, Integrationstests und Code-Analysen überprüfen. Zudem können Code-Reviews durchgeführt werden, bei denen andere Entwickler den Code auf Fehler und Sicherheitslücken prüfen. Auch die Verwendung von Tools zur statischen Code-Analyse und Security-Scans kann helfen, potenzielle Probleme frühzeitig zu erkennen. **
-
Wie können Unternehmen ihre Systeme vor Sicherheitslücken schützen? Was sind die häufigsten Ursachen für Sicherheitslücken in Software?
Unternehmen können ihre Systeme vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Die häufigsten Ursachen für Sicherheitslücken in Software sind unsichere Codierung, mangelnde Überprüfung von Eingaben und unzureichende Zugriffskontrollen. **
-
Wie können Sicherheitslücken in Software effektiv identifiziert und behoben werden?
Sicherheitslücken in Software können durch regelmäßige Sicherheitsaudits, Penetrationstests und Code-Reviews identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, idealerweise durch das Einspielen von Patches oder Updates. Zudem ist es wichtig, dass Entwickler sich kontinuierlich über aktuelle Sicherheitsrisiken informieren und entsprechende Maßnahmen ergreifen. **
-
Wie können Sicherheitslücken in Software effektiv identifiziert und behoben werden?
Sicherheitslücken in Software können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Sobald eine Schwachstelle entdeckt wird, sollte sie umgehend behoben werden, idealerweise durch das Einspielen von Patches oder Updates. Zudem ist es wichtig, dass Entwickler Sicherheitsbewusstsein in ihre Arbeitsweise integrieren und Best Practices für sichere Programmierung befolgen. **

Was sind die potenziellen Auswirkungen von unentdeckten Sicherheitslücken in Computersystemen? Wie können Sicherheitslücken in Software effektiv vermieden oder behoben werden?
Unentdeckte Sicherheitslücken in Computersystemen können zu Datenverlust, Datenschutzverletzungen und Cyberangriffen führen. Um Sicherheitslücken in Software zu vermeiden oder zu beheben, sollten regelmäßige Sicherheitsupdates durchgeführt, sichere Codierungspraktiken angewendet und Penetrationstests durchgeführt werden. Zudem ist es wichtig, ein Bewusstsein für Sicherheitsrisiken zu schaffen und Mitarbeiter regelmäßig zu schulen. **
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
Top-Angebote
Produkte zum Begriff Sicherheitslücken:
-
Praxishandbuch Interne Revision in der öffentlichen Verwaltung, Fachbücher von Oliver DieterleWas unterscheidet die Revisionspraxis in öffentlichen Verwaltungen von internen Revisionen in Versicherungen, Banken, Industrie- oder Dienstleistungsunternehmen? Welche Themen und Risikolagen sind in öffentlichen Institutionen typisch, und wie können Prüfungsansätze konkret aussehen? Wie Sie die Aufbau- und Ablauforganisation der internen Revision im öffentlichen Sektor unter Einhaltung der anerkannten Berufsstandards gestalten, erfahren Sie von Oliver Dieterle und seinem Expertenteam: - Grundlagen und Besonderheiten einer verwaltungsspezifischen internen Revision - am Beispiel der Bundesagentur für Arbeit - Nationale und internationale Standards für die interne Revision in öffentlichen Institutionen - Organisation und Aufgaben, von der Geschäftsordnung bis zur Qualitätssicherung - Ausführungsstandards, von der Vorbereitung eines Prüfauftrags über die Berichterstattung bis zum Pro.63,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6GK8781-1DC02-0AK1 SINEC NMS V4.0 Monitoring XS 1Y . Netzwerkmanagement Software zur Verwaltung industrieller Software inkl. Monitoring undSINEC NMS V4.0 Monitoring XS 1Y . Netzwerkmanagement Software zur Verwaltung industrieller Software inkl. Monitoring und Diganose Funktionalität für bis zu 100 IP-Geräte. Subscription Lizenz, Laufzeit 12 Monate mit automatischer Verlängerung. Auslieferung über OSD. Siemens empfiehlt ausdrücklich, ausschließlich die aktuellen Produktversionen zu verwenden.3079,32 €*Versand: 13,26 €Sichere Weiterleitung zum Anbieter
-
PAGJHRFJG 2X Dual Solar Tracker Controller Sun Tracker Automatische Tracking-Controller-System-Plattform-TrackingPAGJHRFJG 2X Dual Solar Tracker Controller Sun Tracker Automatische Tracking-Controller-System-Plattform-Tracking. Farbe: Material: Kunststoff Farbe:Weiß180,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erkenne ich Sicherheitslücken im Code sicher?
Um Sicherheitslücken im Code sicher zu erkennen, sollten verschiedene Ansätze verwendet werden. Dazu gehört eine gründliche Überprüfung des Codes auf bekannte Schwachstellen und Best Practices für sichere Programmierung. Zudem können automatisierte Tools wie statische Code-Analysewerkzeuge und Penetrationstests eingesetzt werden, um potenzielle Schwachstellen zu identifizieren. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und auf dem neuesten Stand zu bleiben, was aktuelle Sicherheitsbedrohungen und -lösungen betrifft. **
-
Wie kann man Sicherheitslücken im System verhindern, um das Einschleusen schädlicher Software zu verhindern?
1. Regelmäßige Updates und Patches installieren, um bekannte Sicherheitslücken zu schließen. 2. Verwendung von Antiviren- und Antimalware-Programmen, um schädliche Software zu erkennen und zu entfernen. 3. Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken, um das Risiko von Sicherheitslücken zu minimieren. **
-
Wie kann man sicherstellen, dass der Code einer Software auf potenzielle Fehler und Sicherheitslücken überprüft wurde?
Man kann den Code einer Software durch automatisierte Tests wie Unit-Tests, Integrationstests und Code-Analysen überprüfen. Zudem können Code-Reviews durchgeführt werden, bei denen andere Entwickler den Code auf Fehler und Sicherheitslücken prüfen. Auch die Verwendung von Tools zur statischen Code-Analyse und Security-Scans kann helfen, potenzielle Probleme frühzeitig zu erkennen. **
-
Wie können Unternehmen ihre Systeme vor Sicherheitslücken schützen? Was sind die häufigsten Ursachen für Sicherheitslücken in Software?
Unternehmen können ihre Systeme vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, starke Passwörter verwenden und Mitarbeiter im Umgang mit sensiblen Daten schulen. Die häufigsten Ursachen für Sicherheitslücken in Software sind unsichere Codierung, mangelnde Überprüfung von Eingaben und unzureichende Zugriffskontrollen. **
Ähnliche Suchbegriffe für Sicherheitslücken
-
Gigabyte BRIX s GB-BRi5H-1335 (Revision 1.0) - Barebone-SystemAllgemeinTypPC-BareboneFormfaktor des ProduktesUltra Compact PC KitProzessor / ChipsatzCPUIntel Core i5 (13. Gen.) 1335UMax. Turbo-Taktfrequenz4.6 GHzAnz. der Kerne10 KerneProzessoranzahl1Max. Prozessoranzahl1Wichtigste ProzessormerkmaleIntel Smart CacheCache-SpeicherInstallierte Größe12 MBCache pro Prozessor12 MBRAMInstallierte Anzahl0 GB (installiert) / 64 GB (Max)TechnologieDDR4 SDRAMFormfaktorSO DIMM 260-PINSteckplatz2 (Gesamt) / 2 (frei)FestplattenlaufwerkTypKeine HDDMassenspeicher-ControllerTypSATAController SchnittstellentypSATA 6Gb/sAnzahl Kanäle1Optischer SpeicherTypKein optisches LaufwerkMonitorMonitortypKeiner.Grafik-ControllerGrafikprozessorIntel Iris Xe GrafikkarteAudioausgangSoundmodusStereoKompatibilitätHigh-Definition-AudioNetzwerkEthernet-ControllerIntel I226-VWireless LAN unterstütztJaWireless NICIntel Wi-Fi 6 AX 203Data Link ProtocolEthernet, Fast Ethernet, Gigabit Ethernet, IEEE 802.11b, IEEE 802.11a, IEEE 802.11g, IEEE 802.11n, IEEE 802.11ac, 2.5 Gigabit Ethernet,522,14 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Garmin Approach CT10 GPS Tracking- und Analyse-SystemGarmin Approach CT10 ist ein automatisches Golfschlag-Analyse-System mit dem Sie Ihr Golfspiel analysieren und verbessern können. Mit den Sensoren, die ganz einfach auf dem Griff des Schlägers befestigt werden, kann eine komplette Golfrunde aufgezeichnet und analysiert werden. Alle Schläge vom Drive über Chip und Pitch bis hin zum Putt werden erfasst. Erhältlich als Starterset mit 3 Sensoren und als vollständiger Satz mit 14 Sensoren. Inhalt Einsteiger-Set: 3 Sensoren Schnellanleitung Features Installierter Sensor speichert automatisch jeden Schlag auf allen Schlägern - sogar Putts und Chip-SchlägeWird mit kompatiblen Garmin-Golfuhren gekoppelt, um jeden Schlag automatisch zu speichern, darunter die Standorte der Schläge, die Schlagweite und den genutzten Schlägertyp, ohne dass zusätzliche Schritte erforderlich sindErfasst Daten von allen Schlägen und Schlägern, um Strokes Gained Analysen im Stil der PGA für PROs vorzunehmenStatistiken für jeden Schläger, an dem ein Sensor befestigt ist, werden auf der kompatiblen Garmin-Golfuhr angezeigt, nachdem der Schläger aus der Tasche geholt wurdeAnzeige der gewöhnlichen Schlagweite für jeden Schläger und von Statistiken, wie genau das Fairway oder Grün getroffen wirdDank der Funktion zum automatischen Ein- und Ausschalten hält die Batterie bis zu 4 Jahre Abmessungen, Gewicht und Leistung Größe (ohne Schraube): 27 x 13 mm Gewicht (1 Sensor): 9 g Batterie: Auswechselbare CR2032-Batterien (im Lieferumfang enthalten) Akkulaufzeit: Bis zu 4 Jahre Wasserdichtigkeit: IPX7 Zusätzliches Kopplung mit kompatibler Garmin-Uhr: Ja; Hier finden Sie eine Liste der kompatiblen Geräte Kompatibel mit Garmin Golf-App: Ja; Hier finden Sie die App zum Herunterladen Garmin Approach® CT10 - und die kostenlose Garmin Golf App: Kenne deine Golfschläger Angaben zum Hersteller: Garmin Ltd. 1200 E. 151st St, Olathe, KS 66062, USA Verantwortlich in der EU: Garmin Ltd. Unit 5, The Quadrant, Abingdon Science Park, Abingdon, OX14 5QP79,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Prüfungsleitfaden Interne RevisionPrüfungsleitfaden Interne Revision , Seit der ersten Auflage des Handbuchs "Prüfungsleitfaden Interne Revision" haben sich die Anforderungen und Rahmenbedingungen im Bankenumfeld spürbar verändert. Einerseits wurden die Vorgaben der Aufsichtsbehörden deutlich verschärft, so etwa durch die fünfte und sechste MaRisk-Novelle sowie die Anforderungen rund um IT-Prozesse (BAIT) und Auslagerungen. Andererseits haben neue Anlageklassen wie Alternative Investments und Finanzprodukte, die als nachhaltig angesehen werden, das Marktumfeld deutlich erweitert. Der Internen, aber auch der externen Revision stellt sich die Aufgabe, mit diesem signifikanten Wandel des Marktumfelds und der Regulatorik Schritt zu halten. Das komplett überarbeitete und erweiterte Handbuch bietet Revisorinnen und Revisoren fundierte Hilfe bei der Bewältigung dieses Transformationsprozesses. Die Darstellung traditioneller Gesamtbanksteuerungskomplexe, wie etwa ökonomische und normative Risikotragfähigkeit, Messung der verschiedenen wesentlichen Risikoarten, Validierung und Modellrisiko, wurde an die aktuellen Anforderungen angepasst. Neuartige Revisionsgebiete wie Nachhaltigkeit und Auslagerungsmanagement wurden zusätzlich aufgenommen. Geblieben ist die bewährte Gliederung aller Beiträge. Zunächst werden der jeweilige Prüfungskomplex und die geltenden aufsichtlichen Anforderungen beschrieben. Hierauf aufbauend werden konkrete Prüfungslisten in Form exemplarischer Fragenkataloge für die tägliche Revisionspraxis zur Verfügung gestellt. Alle derzeitigen Schwerpunktthemen der Revision werden mit dieser Neuauflage abgedeckt. Damit schließt das Handbuch die Lücke zwischen regulatorischer Anforderung und praktischer Revisionsarbeit. Hierfür garantiert nicht nur die praxistaugliche Aufarbeitung der vielschichtigen Inhalte, sondern auch die weitreichende Prüfungs- und Beratungsexpertise der Autoren. , Bremsenkomplettsätze > Bremsen & Bremsenteile , Auflage: 2., aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20220610, Produktform: Kartoniert, Redaktion: Gruber, Walter~Schöche, Linda~Rose, Markus, Auflage: 22002, Auflage/Ausgabe: 2., aktualisierte und erweiterte Auflage, Keyword: Risikomanagement; Bankenaufsicht; Revisor, Fachschema: Rechnungswesen~Wirtschaft / Finanzen, Kredit~Budget - Budgetierung~Finanzmanagement~Management / Finanzmanagement, Fachkategorie: Finanz- und Rechnungswesen~Industrien und Branchen, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Management: Budget und Finanzen, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXXI, Seitenanzahl: 459, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: efiport GmbH, Verlag: efiport GmbH, Verlag: Frankfurt School Verlag, Länge: 237, Breite: 167, Höhe: 22, Gewicht: 936, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 7839766, Vorgänger EAN: 9783956470578, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 277213369,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Digitale VerwaltungHandbuch Digitale Verwaltung , Die Digitalisierung der öffentlichen Verwaltung ist längst beschlossene Sache. Das Online-Zugangsgesetz (OZG) beinhaltet eine reelle Chance für die Verbesserung der Qualität der öffentlichen Verwaltung. Aber wie kann die Umsetzung hin zu einer bürgerfreundlichen Verwaltung gelingen? Das Handbuch Digitale Verwaltung stellt für die Betroffenen, die Fachleute und die Entscheider:innen vertiefte Informationen bereit und soll eine Hilfestellung im Prozess der Digitalisierung öffentlicher Dienste sein. Die Herausforderung für die Digitalisierer bleibt allerdings: wie kann die praktische Umsetzung geleistet werden. Wie gestalten wir den Prozess der Veränderung? Können wir auf Beispiele zurückgreifen? Was können wir von unseren europäischen Nachbarn lernen? Wie nehmen wir die Bürger:innen und die Wirtschaft als User der Dienstleistungen mit? Wie werden die Beschäftigten einbezogen? Welche Qualifizierungsmaßnahmen sind erforderlich? Was muss beim Datenschutz beachtet werden? Das Handbuch Digitale Verwaltung zeigt auf, wer die digitale Verwaltung steuert, organisiert und kontrolliert. Umfassend dargestellt werden der rechtliche Rahmen, Ansätze zur Umsetzung der Digitalen Verwaltung, Vertriebswege der öffentlichen Verwaltung, die Aufgabenverteilung und Organisation der digitalen Verwaltung, Barrierefreiheit bei der elektronischen Kommunikation, Datenschutz und Datensicherheit, Anwendungsbereiche der Digitalisierung, Bürgerbeteiligung, Digitalisierung und demografischer Wandel. Die Herausgeber Hans-Henning Lühr, Staatsrat a.D. bei der Senatorin für Finanzen, Freie Hansestadt Bremen, Lydia Scholz, Studiendekanin an der Hochschule Bremen und Marc Groß, Vertreter des Vorstands der KGSt Köln bringen Ihre Praxiserfahrung in der Umsetzung Digitaler Verwaltung ein. Die Autoren der einzelnen Kapitel sind Praktiker aus der Verwaltung und Wissenschaftler, die das konzipierte Themenfeld sortiert und aufbereitet haben, damit die Alltagspraxis unterstützt werden kann. Zur 1. Auflage: "Das Buch ist für Praktiker wie für Wissenschaftler gleichermaßen interessant wie relevant. In seiner Darstellung des Ist-Status im Jahr 2019 kann es zur Einarbeitung in die Materie (etwa den Rechtsrahmen), zur Feststellung des Status quo bezogen auf das Onlinezugangsgesetz und zur Suche nach Anschauungsmaterial gleichermaßen herangezogen werden." (Apl. Prof. Dr. Margrit Seckelmann, Die öffentliche Verwaltung Ausgabe 19/2020) "Das Buch ist trotz seines Volumens kompakt und sinnig aufgebaut. Sehr hilfreich ist für Nicht-Fachleute auch der Anhang, der aus einem Glossar sowie Materialien zu den Digitalisierungsstrategien der Länder besteht." (Henrik Reimann, Fachzeitschrift: Alternative Kommunal Politik Ausgabe 04/2020) , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Lühr, Henning~Scholz, Lydia~Groß, Marc, Edition: REV, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 722, Keyword: Aufgabenverteilung und Organisation der Digitalisierung; Bürgerbeteiligung; Chancen durch Digitalisierung; Datenschutz und Datensicherheit; Digitale Verwaltung; Rechtlicher Rahmen; Vertriebswege, Fachschema: Digital / Digitalisierung (Politik, Wirtschaft, Gesellschaft)~Verwaltungsrecht - Verwaltungssachen~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 183, Höhe: 45, Gewicht: 1241, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Sicherheitslücken in Software effektiv identifiziert und behoben werden?
Sicherheitslücken in Software können durch regelmäßige Sicherheitsaudits, Penetrationstests und Code-Reviews identifiziert werden. Nach der Identifizierung sollten die Lücken schnellstmöglich behoben werden, idealerweise durch das Einspielen von Patches oder Updates. Zudem ist es wichtig, dass Entwickler sich kontinuierlich über aktuelle Sicherheitsrisiken informieren und entsprechende Maßnahmen ergreifen. **
-
Wie können Sicherheitslücken in Software effektiv identifiziert und behoben werden?
Sicherheitslücken in Software können durch regelmäßige Sicherheitsaudits und Penetrationstests identifiziert werden. Sobald eine Schwachstelle entdeckt wird, sollte sie umgehend behoben werden, idealerweise durch das Einspielen von Patches oder Updates. Zudem ist es wichtig, dass Entwickler Sicherheitsbewusstsein in ihre Arbeitsweise integrieren und Best Practices für sichere Programmierung befolgen. **
-
Was sind die potenziellen Auswirkungen von unentdeckten Sicherheitslücken in Computersystemen? Wie können Sicherheitslücken in Software effektiv vermieden oder behoben werden?
Unentdeckte Sicherheitslücken in Computersystemen können zu Datenverlust, Datenschutzverletzungen und Cyberangriffen führen. Um Sicherheitslücken in Software zu vermeiden oder zu beheben, sollten regelmäßige Sicherheitsupdates durchgeführt, sichere Codierungspraktiken angewendet und Penetrationstests durchgeführt werden. Zudem ist es wichtig, ein Bewusstsein für Sicherheitsrisiken zu schaffen und Mitarbeiter regelmäßig zu schulen. **
-
Wie können Unternehmen ihre Systeme und Software vor Sicherheitslücken schützen? Was sind die gängigsten Ursachen für Sicherheitslücken in IT-Systemen?
Unternehmen können ihre Systeme und Software vor Sicherheitslücken schützen, indem sie regelmäßige Sicherheitsupdates durchführen, Firewalls und Antivirenprogramme verwenden und Schulungen für Mitarbeiter anbieten. Die gängigsten Ursachen für Sicherheitslücken in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsbewusstsein der Mitarbeiter. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.